



ՍՏՈՊ ԳՈՐԾԻՔՆԵՐԻ ԵՎ ԱՆՎՏԱՆԳՈՒԹՅԱՆ ԿԱՌԱՎԱՐՄԱՆ ՀԱՄԱԿԱՐԳԻ ՕԳՏԱԳՈՐԾՄԱՆ ՊԱՅՄԱՆՆԵՐ ԵՎ ԿԱՆՈՆՆԵՐ
Սահմանումներ
- Բանկ՝ «ԱյԴի Բանկ» ՓԲԸ
- Հաճախորդ՝ ֆիզիկական անձ, ով հանդիսանում է Բանկի հաշվետեր, քարտապան, վարկառու կամ ավանդատու։ Ընդ որում՝ սույն կարգում «Հաճախորդ» բառն օգտագործվում է նկատի ունենալով նաև որպես Օգտատեր, այնքանով, որքանով տվյալ կարգավորումը կիրառելի կլինի Օգտատիրոջ նկատմամբ:
- Օնլայն բանկինգ՝ idbanking.am հարթակ։
- Մոբայլ բանկինգ՝ Idram&IDBank բջջային հավելվածով Բանկի հաճախորդին իր հաշիվներով կատարված գործարքների վերաբերյալ տեղեկատվության դիտման և/կամ գործարք /այդ թվում՝ գործարքի հետ առնչվող գործողություններ/ կատարելու հնարավորություն ստեղծող համակարգ։
- Հեռավար բանկային համակարգեր` Հեռավար բանկային ծառայությունների մատուցման (օնլայն և մոբայլ բանկինգ) համակարգեր:
- Ստոպ գործիքներ (Անվտանգության և ինքնասահմանափակման գործիքներ)՝ Բանկի Թվային հարթակներում հասանելի գործիքակազմ, որը հնարավորություն է տալիս Հաճախորդին իր նախաձեռնությամբ սահմանափակել կամ արգելափակել մի քանի կամ բոլոր հեռավար բանկային ծառայությունների հասանելիությունը, ինչպես նաև ապահովել անվտանգության կարգավորումների պատշաճ կառավարումը:
- Արգելափակում՝ Բանկի կողմից մատուցվող ծառայության հեռավար հասանելիության բլոկավորում՝ Հաճախորդի հայտի հիման վրա:
- Ապաարգելափակում՝ Արգելափակված ծառայության հեռավար հասանելիության վերականգնումը Բանկի կողմից՝ Հաճախորդի հայտի և համապատասխան նույնականացման հիման վրա:
1. Ընդհանուր դրույթներ
1.1. Սույն կանոնները սահմանում են Բանկի բոլոր Հաճախորդների համար կիրառելի անվտանգության և ինքնասահմանափակման գործիքների օգտագործման կարգը, որոնք գործում են ի լրումն հեռավար սպասարկման հիմնական պայմանների և նպատակ ունեն ապահովել Թվային հարթակներում հաշիվների ու միջոցների պաշտպանվածության բարձր մակարդակ:
1.2. Գործիքների կիրառումը (արգելափակումը) սահմանափակում է միայն հեռավար հասանելիությունը. այն չի դադարեցնում գործող պայմանագրերը և չի հանգեցնում բանկային հաշիվների, քարտերի, վարկերի կամ ավանդների վերջնական փակման/դադարեցման:
2. Ստոպ գործիքների և անվտանգության կարգավորումների օգտագործման կանոններ
2.1. Հաճախորդը կարող է ինքնուրույն գործարկել Ստոպ գործիքները Բանկի Թվային հարթակների միջոցով կամ ներկայացնել համապատասխան հայտ (այսուհետ` Հայտ) Բանկի մասնաճյուղերում կամ Կոնտակտային կենտրոնի միջոցով:
2.2. Ստոպ գործիքի կիրառումը (արգելափակումը) չի պահանջում Հաճախորդի կողմից որևէ բացատրության կամ հիմնավորման ներկայացում:
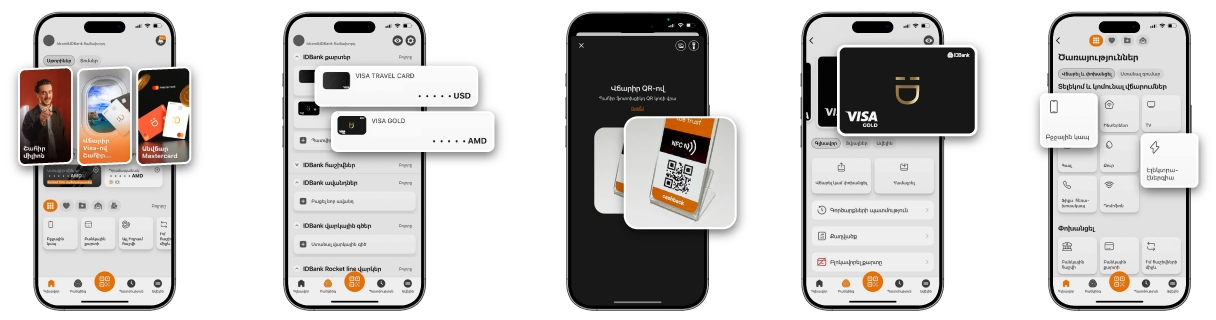
2.3. Բանկի Թվային հարթակներում Հաճախորդին հասանելի են հետևյալ ինքնասահմանափակման և անվտանգության կառավարման գործիքները:
- Վարկերի և վարկային գծերի ստացման սահմանափակում
- Rocket Line գործող սահամաչափի օգտագործման և դրա ավելացման սահմանափակում
- Բանկի թվային հարթակների Ստոպ գործիքներ ցանկում առկա փոխանցումների և վճարումների սահմանափակում
- Քարտերի բլոկավորում
2.4. Եթե Հաճախորդն ինքնուրույն է գործարկում Ստոպ գործիքը, Արգելափակումը կատարվում է միայն Հաճախորդի կողմից Թվային հարթակում համապատասխան գործողությունը հաստատելուց հետո:
2.5. Առցանց հարթակով Rocket Line սահմանաչափի ավելացման/փոփոխման հնարավորության սահամանափակման դեպքում հնարավոր է օգտագործել գործող հասանելի սահմանաչափը։ Rocket Line գործող սահամանչափի չօգտագործման համար անհրաժեշտ է արգելափակել նաև այդ գործիքը։
2.6. Վերը նշված ցանկի փոխանցումների և վճարումների արգելափակման դեպքում արգելափակվում է նաև idram դրամապանակից 2.3 կետում սահմանված վճարումների և փոխանցումների իրականացումը։
2.7. Բանկն արգելափակում իրականացնելուց հետո Հաճախորդին ուղարկում է համապատասխան ծանուցում տեքստային հաղորդագրությամբ էլեկտրոնային փոստով կամ Հաճախորդի կողմից ընտրված այլ հաղորդակցման եղանակով ՀՀ օրենսդրությամբ սահմանված կարգով:
2.8. Ստոպ գործիքը գործարկելուց հետո Թվային հարթակում Հաճախորդին ցուցադրվում է արգելափակված ծառայությունների ընթացիկ կարգավիճակը և արգելափակման ամսաթիվը և ժամը։
2․9․ Արգելափակման ընթացքում Հաճախորդը շարունակում է ունենալ ծառայությունները դիտելու (տեսնելու), ինչպես նաև Բանկի տարածքում (մասնաճյուղերում) դրանք օգտագործելու հնարավորություն։
2․10․Հեռավար եղանակով Արգելափակված ծառայության շրջանակում որևէ գործառնություն չի կարող իրականացվել մինչև սահմանված կարգով Ապաարգելափակումը:
3. Ապաարգելափակման պայմաններ
3.1. Նոր սարքից մուտքի անվտանգություն․ Անվտանգության նկատառումներից ելնելով՝ նոր (չնույնականացված) սարքից Թվային հարթակ մուտք գործել հնարավոր է բացառապես Բանկի մասնաճյուղում կամ Կոնտակտային կենտրոնի միջոցով հավելյալ (լրացուցիչ) նույնականացման գործընթաց անցնելուց հետո:
3.2. Ապաարգելափակումն իրականացվում է բացառապես Հաճախորդի նախաձեռնությամբ Բանկի մասնաճյուղերում կամ Կոնտակտային Կենտրոնի միջոցով՝ ներկայացնելով համապատասխան հայտ և անցնելով պարտադիր նույնականացում՝ համաձայն Բանկի ներքին իրավական ակտերի։
3.3. Կոնտակտային Կենտրոնի միջոցով ներկայացված Ապաարգելափակման Հայտը Բանկը բավարարում է Ապաարգելափակման Հայտը ստանալուց հետո առավելագույնը 24 (քսանչորս) ժամվա ընթացքում:
3.4.Բանկն Ապաարգելափակում իրականացնելուց հետո Հաճախորդին ուղարկում է համապատասխան ծանուցում տեքստային հաղորդագրությամբ էլեկտրոնային փոստով կամ Հաճախորդի կողմից ընտրված այլ հաղորդակցման եղանակով: